 admin
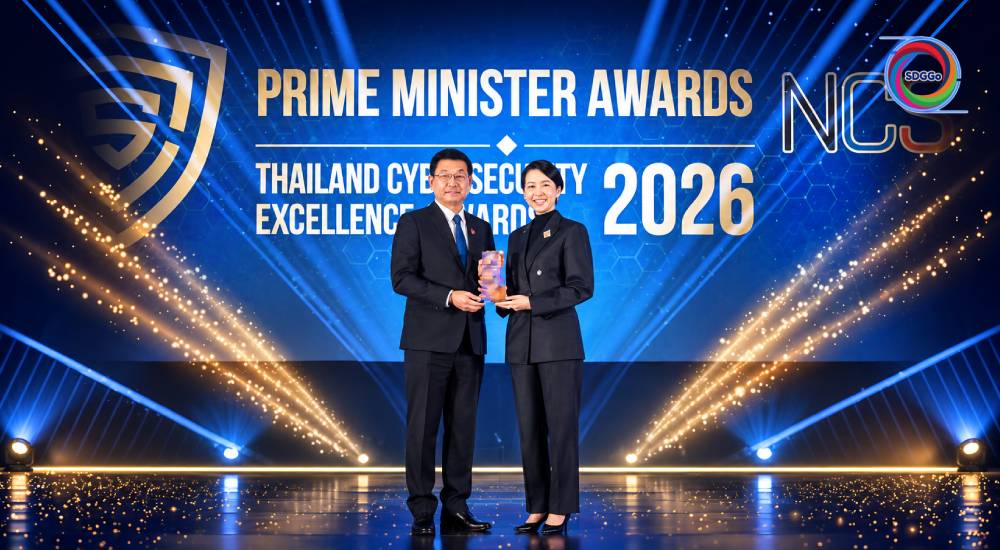
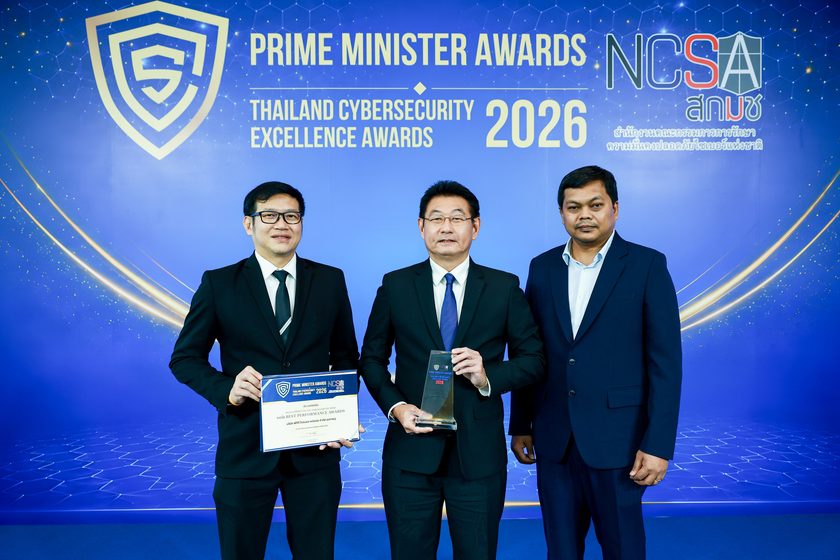
GC สะท้อนแนวทางบริหาร Cybersecurity ครอบคลุมตั้งแต่การประเมินความเสี่ยง การป้องกัน การเฝ้าระวังและตรวจจับ ไปจนถึงการตอบสนองต่อเหตุการณ์และการเตรียมพร้อมรับมือภัยคุกคาม คว้าคะแนนมากกว่า 95 คะแนน และได้รับ Best Performance ระดับ Tier 1 จาก Thailand Cybersecurity Excellence Awards 2026
การบริหาร Cybersecurity ขององค์กรไม่ได้อยู่ที่การป้องกันการโจมตีเพียงอย่างเดียว แต่ต้องเริ่มตั้งแต่การประเมินความเสี่ยง เฝ้าระวังและตรวจจับภัยคุกคาม ไปจนถึงการตอบสนองต่อเหตุการณ์และเตรียมพร้อมรับมือความเสี่ยง เมื่อแนวทางดังกล่าวของ GC ผ่านการประเมินมากกว่า 95 คะแนน จนได้รับ Best Performance ระดับ Tier 1 (ดีเยี่ยม) จาก Thailand Cybersecurity Excellence Awards 2026 จึงสะท้อนให้เห็นถึงระบบบริหารความมั่นคงปลอดภัยไซเบอร์ที่ครอบคลุมหลายขั้นตอน
Cybersecurity ต้องเริ่มก่อนเกิดเหตุ ไม่ใช่รอรับมือเมื่อถูกโจมตี
สิ่งที่น่าสนใจจากแนวทางของ บริษัท พีทีที โกลบอล เคมิคอล จำกัด (มหาชน) หรือ GC คือการวาง Cybersecurity ไว้ในกรอบของ การบริหารความเสี่ยงองค์กร โดยครอบคลุมตั้งแต่การประเมินและป้องกันความเสี่ยง ไปจนถึงการเฝ้าระวัง ตรวจจับ และตอบสนองต่อเหตุการณ์
พรศักดิ์ มงคลตรีรัตน์ ประธานเจ้าหน้าที่ปฏิบัติการ กลุ่มปฏิบัติการเพื่อความเป็นเลิศ (Chief Operating Officer – Center of Excellence: COE) บริษัท พีทีที โกลบอล เคมิคอล จำกัด (มหาชน) หรือ GC กล่าวว่า แนวทางนี้ทำให้ Cybersecurity ไม่ได้ถูกจำกัดอยู่เพียงการป้องกันระบบจากภัยคุกคาม แต่เชื่อมโยงหลายขั้นตอนของการจัดการความเสี่ยง ตั้งแต่การมองหาความเสี่ยงล่วงหน้า การลดโอกาสเกิดเหตุ ไปจนถึงการเตรียมความพร้อมหากเกิดเหตุการณ์ขึ้นจริง
GC ได้พัฒนาระบบและกระบวนการบริหารจัดการความเสี่ยงให้ครอบคลุมทั้ง การประเมินและป้องกันความเสี่ยง การเฝ้าระวังและตรวจจับภัยคุกคาม การตอบสนองต่อเหตุการณ์ และการเตรียมความพร้อมรับมือกับความเสี่ยงทางไซเบอร์
นี่จึงเป็นประเด็นสำคัญของการบริหาร Cybersecurity ที่อยู่เบื้องหลังผลการประเมินครั้งนี้
จาก Prevention สู่ Detection และ Response
การบริหารความปลอดภัยไซเบอร์ขององค์กรสามารถมองเป็นกระบวนการต่อเนื่องได้ ตั้งแต่ รู้ว่าความเสี่ยงอยู่ตรงไหน → ป้องกัน → เฝ้าระวัง → ตรวจจับ → ตอบสนอง
สำหรับ GC กระบวนการดังกล่าวถูกพัฒนาเพื่อให้สามารถรับมือกับความเสี่ยงทางไซเบอร์ได้อย่างมีประสิทธิภาพ โดยมีการกำกับดูแลเป็นส่วนหนึ่งของระบบบริหารจัดการ
ประเด็นนี้มีความสำคัญกับธุรกิจที่ต้องพึ่งพาเทคโนโลยีดิจิทัล เพราะการรักษาความปลอดภัยไม่ได้มีเพียงโจทย์ว่า “จะป้องกันการโจมตีได้อย่างไร” แต่รวมถึงคำถามว่า “หากเกิดเหตุขึ้น องค์กรจะตรวจพบและตอบสนองได้เร็วเพียงใด”
คะแนนมากกว่า 95 สะท้อนผลการประเมินระดับสูงสุด
ผลการดำเนินงานดังกล่าวได้รับการประเมินในโครงการ Prime Minister Awards: Thailand Cybersecurity Excellence Awards 2026 ซึ่งจัดโดยสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)
ในปี 2569 มีหน่วยงานเข้าร่วมกว่า 300 หน่วยงาน ขณะที่ Tier 1 (ดีเยี่ยม) เป็นระดับสูงสุดของเกณฑ์การประเมิน โดยกำหนดช่วงคะแนนไว้ที่ 93.50–100 คะแนน โดย GC ได้คะแนน มากกว่า 95 คะแนน ในกลุ่มบริษัทจดทะเบียนในตลาดหลักทรัพย์ และได้รับรางวัล Best Performance ระดับ Tier 1
การประเมินครอบคลุมประเด็นสำคัญทั้ง การกำกับดูแล การบริหารจัดการความเสี่ยง และความพร้อมในการป้องกันและรับมือกับภัยคุกคามทางไซเบอร์
Cybersecurity เชื่อมกับความต่อเนื่องของธุรกิจ
อีกประเด็นที่ GC ให้ความสำคัญคือการเตรียมความพร้อมเพื่อรับมือกับความเสี่ยงทางไซเบอร์ ซึ่งเชื่อมโยงกับความต่อเนื่องและความมั่นคงในการดำเนินธุรกิจ เมื่อระบบดิจิทัลเข้ามาเป็นส่วนหนึ่งของการดำเนินงาน ความเสี่ยงทางไซเบอร์จึงไม่ได้เป็นเพียงปัญหาทางเทคนิค แต่เกี่ยวข้องกับความสามารถขององค์กรในการรักษาการดำเนินงานเมื่อเกิดเหตุการณ์ไม่คาดคิด
การบริหาร Cybersecurity ขององค์กรครอบคลุมทั้ง การบริหารจัดการความเสี่ยง การป้องกัน การตรวจจับ และการรับมือภัยคุกคาม ภายใต้กรอบการกำกับดูแลที่บริษัทระบุว่าสามารถตรวจสอบได้
จากมาตรฐาน Cybersecurity สู่การบริหารความเสี่ยงระยะยาว
รางวัล Tier 1 ในปี 2569 เป็นผลการประเมินที่สะท้อนระดับการดำเนินงานด้าน Cybersecurity ของ GC ในช่วงเวลานี้ ขณะที่โจทย์สำคัญในระยะต่อไปคือการรักษาความพร้อมของระบบและกระบวนการให้สามารถรองรับความเสี่ยงทางไซเบอร์ที่เปลี่ยนแปลงไป
สำหรับองค์กรที่ดำเนินธุรกิจบนโครงสร้างพื้นฐานดิจิทัล ประเด็นสำคัญจึงไม่ใช่เพียงการมีมาตรการป้องกัน แต่คือความสามารถในการบริหารความเสี่ยง ตั้งแต่ก่อนเกิดเหตุ ระหว่างการตรวจจับ ไปจนถึงการตอบสนองเมื่อเกิดเหตุ เพื่อสนับสนุนความต่อเนื่องของธุรกิจ